Restoranda menü yerine QR okutanlar yandı!
Kafe ve restoranlarda menüye ulaşmak için masadaki QR kodları kullananlara yeni bir uyarı geldi. Siber dolandırıcıların bu yöntemi kullanarak müşterileri sahte bağlantılara yönlendirebildiği belirtiliyor.
Güncelleme Tarihi: 05 Ekim 2026 12:53
Abone Ol
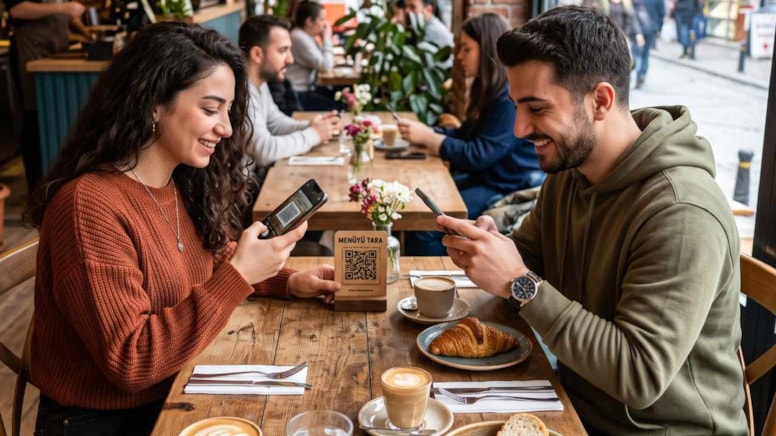
“Quishing” olarak adlandırılan yöntemde, QR kod okutulduktan sonra kullanıcıdan Wi-Fi'ye bağlanması, bir uygulama indirmesi veya kişisel bilgilerini girmesi istenebiliyor. Bazı durumlarda ise gerçek ödeme sayfasını taklit eden sahte siteler devreye giriyor.
BANKA VE KART BİLGİLERİ HEDEF ALINIYOR
Bu yollarla kullanıcıların banka ve kart bilgileri hedef alınabiliyor. Uzmanlar, QR kod sonrasında uygulama indirme, Wi-Fi erişimi ya da kişisel bilgi talebiyle karşılaşılması halinde işlemin hemen kapatılmasını öneriyor. Şüpheli bağlantılarda adresin kontrol edilmesi, mümkünse restorandan fiziki menü istenmesi tavsiye ediliyor.
Kaynak: Sözcü0 Yorumlar